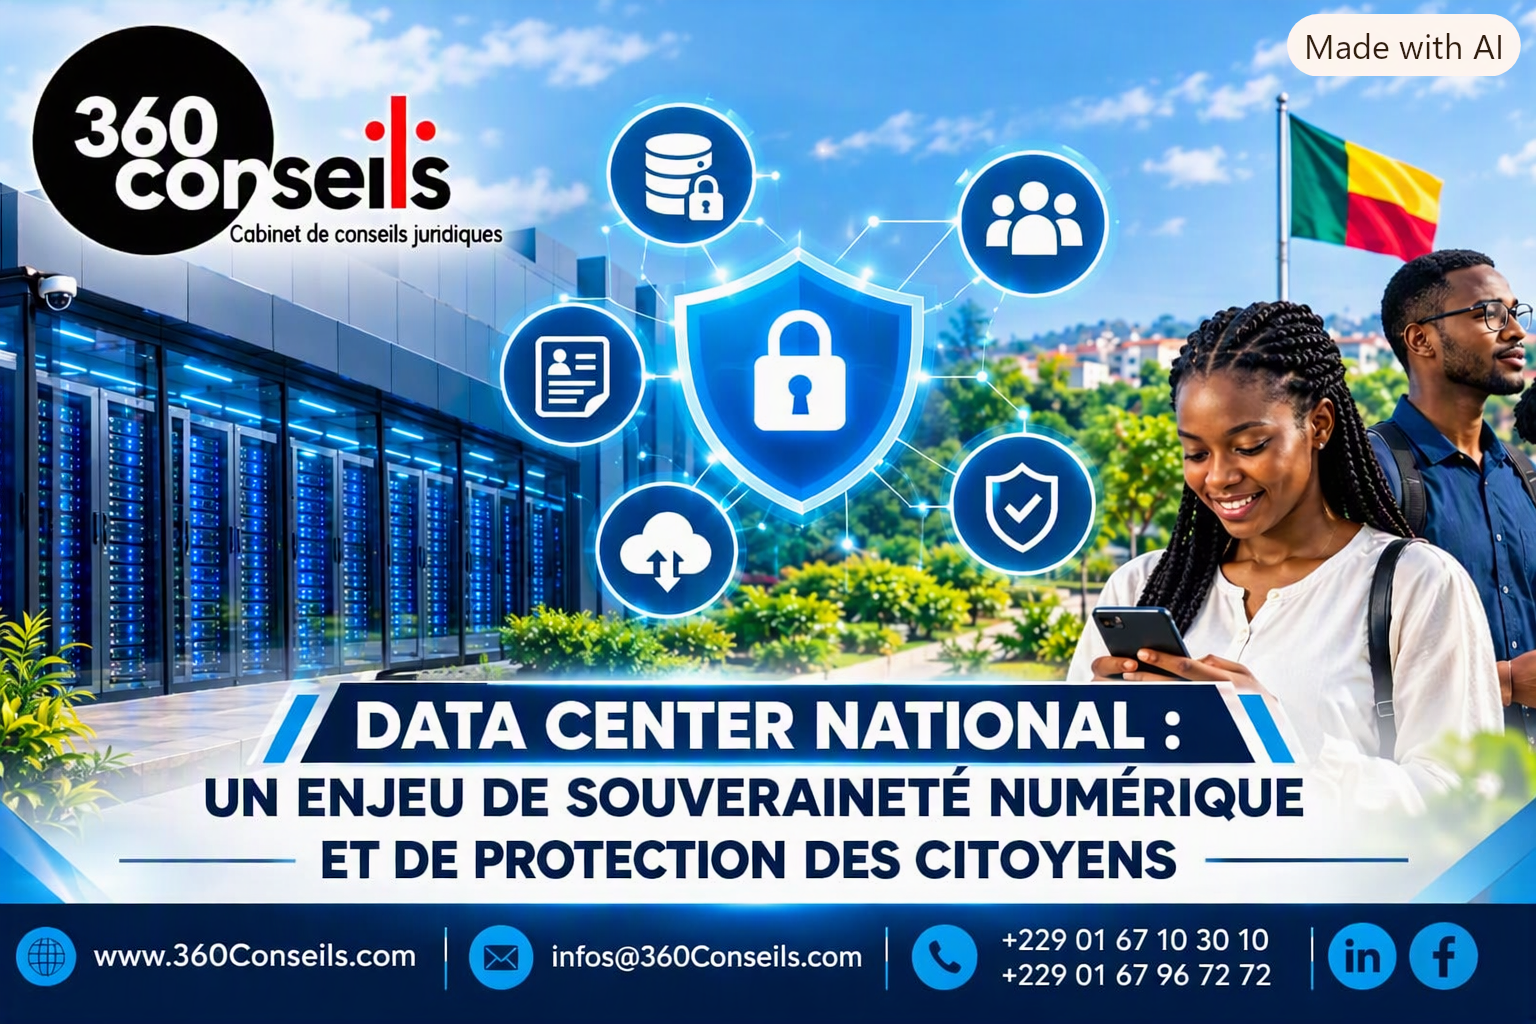
DATA CENTER NATIONAL : UN ENJEU DE SOUVERAINETÉ NUMÉRIQUE ET DE PROTECTION DES CITOYENS
Chaque jour, sans y penser, nous confions à des machines une partie de notre vie (papiers d’identité scannés, dossiers médicaux, relevés bancaires, échanges sur WhatsApp, déclarations fiscales, etc.) Ces informations ne flottent pas dans un nuage abstrait. Elles reposent sur des serveurs bien réels, hébergés dans des bâtiments qu’on appelle des data centers. Savoir où se trouvent ces bâtiments, qui les gère et qui peut y accéder n’a rien d’anodin. C’est une question de sécurité, de vie privée, et pour un État, de souveraineté.
QU’EST-CE QU’UN DATA CENTER ET POURQUOI EST-IL IMPORTANT POUR UN ÉTAT ?
Un data center, ou centre de données, est un site équipé pour stocker, traiter et faire fonctionner en continu des milliers de serveurs informatiques. C’est l’infrastructure physique derrière tout ce que nous appelons “le numérique” : sites internet, applications mobiles, bases de données administratives, services bancaires en ligne.
Pour un État, disposer d’un data center national, c’est pouvoir héberger ses propres services publics numériques, ceux des entreprises et des citoyens, sans dépendre entièrement d’infrastructures situées à l’étranger. Un peu comme construire ses propres routes plutôt que de dépendre en permanence de celles du voisin : cela donne une marge de manœuvre stratégique, économique et sécuritaire.
Concrètement, un data center peut contenir l’essentiel de l’identité numérique d’une population : identifiants nationaux, dossiers de sécurité sociale, données de santé, historiques bancaires, casiers judiciaires, données scolaires, communications professionnelles, et de plus en plus, celles issues des objets connectés et des plateformes numériques utilisées au quotidien.
Ce ne sont pas de simples fichiers, ce sont des informations. Elles représentent des fragments essentiels de la vie des citoyens et, si elles venaient à tomber entre de mauvaises mains elles pourraient servir à usurper une identité, discriminer une personne, ou exposer des vies privées entières.
HEBERGER LES DONNEES DANS SON PAYS : UN VERITABLE CONTROLE OU SIMPLE LOCALISATION ?
Là où sont physiquement stockées les données détermine, dans une large mesure, quelle loi s’applique à elles. Un serveur situé sur le territoire national est soumis au droit national. Un serveur situé à l’étranger peut relever d’une autre législation, avec d’autres règles et d’autres priorités.
En cas de litige, de demande d’accès par une autorité judiciaire, ou de fermeture d’un service, c’est généralement la loi du pays où se trouve le serveur qui prime. Localiser les données sur le territoire national, c’est donc se donner les moyens de faire appliquer sa propre réglementation.
C’est ici que les choses se compliquent, et il faut être honnête : non, l’hébergement local ne garantit pas automatiquement la maîtrise des données. Un data center peut être construit sur le sol national tout en étant détenu, exploité ou administré à distance par une entreprise étrangère. Équipements, logiciels de gestion, maintenance : tout cela peut créer des dépendances techniques qui contournent la frontière géographique.
La vraie souveraineté ne se limite donc pas à la localisation physique des serveurs. Elle suppose aussi la maîtrise des compétences techniques, des clés de chiffrement et des contrats d’exploitation. Un pays peut avoir “sa” data center tout en restant dépendant d’un prestataire étranger pour à peu près tout le reste.
QUI PEUT ACCEDER AUX DONNEES STOCKEES DANS UN DATA CENTER ?
Plusieurs acteurs peuvent, en théorie, accéder aux données hébergées : l’organisme qui les a confiées au data center (administration, banque, entreprise), l’exploitant technique du centre, les prestataires de maintenance, et parfois les autorités publiques dans le cadre d’enquêtes légales.
C’est précisément pour cela que les contrats d’hébergement, les niveaux d’habilitation et la traçabilité des accès sont essentiels. Sans encadrement clair, on ne sait jamais vraiment qui a consulté quoi, ni quand, ni pourquoi.
QUELS RISQUES EN CAS DE CYBERATTAQUE, DE FUITE OU D’ACCES NON AUTORISE ?
Un data center reste une cible privilégiée. Une cyberattaque réussie peut paralyser des services publics entiers : plus d’état civil accessible, plus de paiement de salaires, plus de dossiers médicaux consultables. Une fuite de données peut exposer des millions de citoyens à la fraude, au chantage, ou à la surveillance non consentie.
Les conséquences ne sont pas seulement techniques. Elles touchent la confiance, celle des citoyens envers leur administration, celle des investisseurs envers un pays capable ou non de protéger ses infrastructures critiques.
QUEL ROLE JOUE LA REGLEMENTATION SUR LA PROTECTION DES DONNEES PERSONNELLES ?
C’est le cadre juridique, plus que la seule technique, qui donne un sens à la protection des données. Une loi sur la protection des données personnelles fixe des obligations : recueillir le consentement, limiter la collecte au strict nécessaire, sécuriser les informations, informer en cas de violation, et désigner des responsables identifiables.
Sans ce cadre, même le data center le plus moderne ne protège personne. La technologie fixe les murs, mais c’est la loi qui fixe les règles de ce qui s’y passe.
LE DATA CENTER NATIONAL UN OUTIL DE SOUVERAINETE OU SIMPLE INFRASTRUCTURE TECHNIQUE ?
La réponse honnête est que cela dépend entièrement de la manière dont il est pensé, gouverné et encadré. Un data center posé sur le territoire national, sans stratégie de maîtrise technique, sans réglementation solide ni autorité de contrôle indépendante, reste une coquille. Il rassure sur le papier, mais ne change pas grand-chose en pratique.
À l’inverse, accompagné d’une vraie politique numérique, de compétences locales formées et d’une gouvernance transparente, il devient un véritable levier de souveraineté. Il permet à un État de garder la main sur ce qui constitue, de plus en plus, une ressource stratégique : les données de sa population.
QUELLES RESPONSABILITES POUR L’ÉTAT, L’EXPLOITANT DU DATA CENTER ET LES ORGANISMES QUI Y HEBERGENT LES DONNEES ?
La protection des données est une chaîne, et chaque maillon porte sa part de responsabilité. L’État doit fixer un cadre légal cohérent, renforcer une autorité de contrôle indépendante, et veiller à l’application effective des règles. L’exploitant du data center répond de la sécurité physique et technique des infrastructures : contrôle d’accès, redondance, protection contre les intrusions, plans de continuité.
Quant aux organismes qui y hébergent leurs données, banques, hôpitaux, administrations, entreprises, ils restent responsables du traitement qu’ils en font, même une fois confiées à un tiers. Confier ses serveurs à un data center ne dispense jamais de ses obligations envers les personnes concernées.
EN SOMME
Un data center national n’est ni une simple prouesse technique, ni une garantie automatique de souveraineté. Sa valeur dépend de ce qu’on en fait : la loi qui l’encadre, les compétences qui le font fonctionner, et la volonté de protéger réellement les données des citoyens plutôt que de se contenter de les stocker localement. La souveraineté numérique ne se décrète pas avec un bâtiment ; elle se construit, patiemment, avec des règles claires et des responsabilités assumées à chaque étage de la chaîne.
Charlaine DEGBEY
Juriste spécialisée en droit du numérique
Change this description